Ransomware to cyfrowa forma wymuszenia. Przestępcy szyfrują dane i systemy firmy, a dostęp obiecują przywrócić po zapłacie okupu. Jednak według badania CyberEdge z 2026 roku prawie 4 na 10 organizacji, które zapłaciły, nie odzyskały danych.
Wszystkie liczby pochodzą z międzynarodowych badań przywołanych w raporcie G DATA CyberDefense AG „Cybersicherheit in Zahlen 2026/2027”. Na ich podstawie pokazujemy, z czego składa się realny koszt ataku i jak przygotować plan B – niezależny od działań przestępców.
Prawie dwie trzecie firm na celowniku szantażystów w 2026 roku
Dane z raportu wskazują na wyraźny wzrost skali cyberzagrożeń dla biznesu. W badaniu ISACA z 2025 roku, w którym udział wzięło 3812 specjalistów z całego świata, ponad jedna trzecia respondentów (35%) zgłosiła wyższą liczbę incydentów niż rok wcześniej. Najczęstszym źródłem tych ataków okazali się cyberprzestępcy, na których wskazał co czwarty ankietowany (25%).
Niepokojący trend widać również w statystykach dotyczących samego oprogramowania typu ransomware. Jak pokazują wyniki badania CyberEdge, przeprowadzonego wśród 1200 ekspertów IT reprezentujących średnie i duże podmioty z sektora prywatnego oraz publicznego na całym świecie, odsetek organizacji dotkniętych ransomware wzrósł z 55,1% w 2018 roku do aż 64,1% w 2026 roku.
Sektor finansowy i przemysł są najbardziej narażone na cyberataki
Narastające zagrożenie wyraźnie odczuwają także same kadry zarządzające. Z badania opublikowanego przez Światowe Forum Ekonomiczne w 2026 roku wynika, że ponad połowa respondentów (54%) zaobserwowała wzrost ryzyka ataków ransomware w ciągu minionego roku.
Analiza objęła 804 liderów z 92 krajów – w tym członków kadr zarządzających, CISO-ów, ekspertów akademickich oraz osoby odpowiedzialne za bezpieczeństwo w sektorze publicznym.
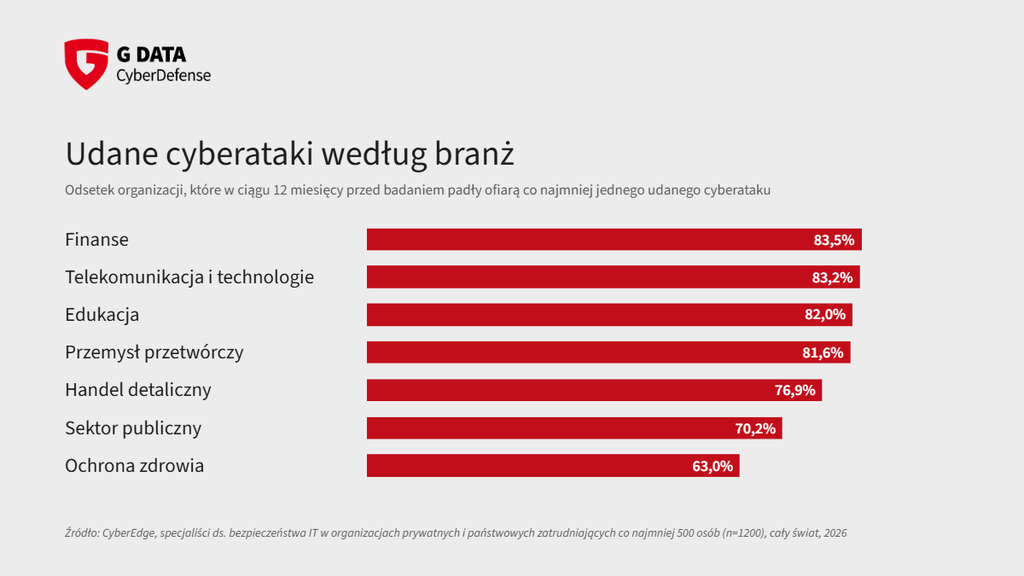
Problem ten dotyka różne sektory gospodarki. Jak pokazuje raport CyberEdge, w ciągu ostatnich 12 miesięcy ofiarą co najmniej jednego skutecznego cyberataku padła zdecydowana większość badanych podmiotów – w tym 83,5% organizacji z sektora finansowego oraz 81,6% firm przemysłowych.
Aż 39 procent firm płaci okup, ale nie odzyskuje danych
Z analiz przygotowanych przez CyberEdge wynika również, że w obliczu paraliżu operacyjnego na zapłatę okupu decyduje się 55% poszkodowanych organizacji. Jednak taki krok wcale nie gwarantuje odzyskania zasobów.
W rzeczywistości dostęp do swoich plików odzyskuje niespełna 61% (60,8%) podmiotów, które zdecydowały się ulec szantażystom. Pozostałe 39,2% nie odzyskało dostępu do swoich plików mimo zapłaty okupu.
Rzeczywisty koszt cyfrowego incydentu jest pojęciem złożonym i unikalnym dla każdej organizacji. Na ostateczny rachunek składają się następujące elementy:
- Suma ewentualnego okupu – kwota przekazana przestępcom w sytuacji, gdy firma zdecyduje się ulec szantażowi.
- Wycena utraconego kapitału informacyjnego – straty wynikające z bezpowrotnej utraty kluczowych danych lub ich nieuprawnionego wycieku.
- Koszty wymuszonego przestoju operacyjnego – straty finansowe spowodowane paraliżem procesów biznesowych i brakiem możliwości obsługi klientów.
- Opóźnienie w detekcji zagrożenia – kluczowy czynnik potęgujący wszystkie pozostałe wydatki im dłużej intruz pozostaje niezauważony w sieci.
Analizy IBM i Ponemon Institute z 2025 roku wykazały, że od momentu naruszenia bezpieczeństwa do identyfikacji wycieku danych mija średnio 181 dni. Proces eliminacji skutków ataku trwa dodatkowo 60 dni.
Dlaczego cyberprzestępcy łatwo znajdują słabe punkty w firmowych sieciach?
Międzynarodowa firma doradcza PwC zapytała w 2025 roku 1740 osób odpowiedzialnych za bezpieczeństwo w organizacjach z całego świata, na które zagrożenia ich organizacja jest najsłabiej przygotowana. Ransomware wskazało 20% z nich.
Na przygotowanie wpływa to, jak często firma ocenia cyberryzyko, czyli sprawdza, gdzie jest narażona na atak i jakie mogłyby być jego skutki. ISACA, międzynarodowe stowarzyszenie specjalistów ds. audytu i bezpieczeństwa IT, zapytało w 2025 roku o częstotliwość takiej oceny 3812 specjalistów ds. cyberbezpieczeństwa z całego świata.
- 40% odpowiedziało, że ich firma ocenia ryzyko raz w roku
- 12% nie było w stanie jednoznacznie określić, jak często się je ocenia.
Ogólnodostępne wyszukiwarki ujawniają urządzenia bez ochrony
Niektóre słabe punkty infrastruktury może zobaczyć każdy, kto korzysta z internetu. Służy do tego Shodan – wyszukiwarka urządzeń podłączonych do sieci, która indeksuje publicznie dostępne informacje o usługach i systemach, w tym sygnały możliwych luk w zabezpieczeniach.
W 2026 roku przez Shodan było publicznie widocznych na całym świecie ponad 900 tys. podatnych urządzeń z systemem Windows 10 i ponad 92 tys. z systemem Windows 7. Wyszukiwarka wskazała też 34 821 urządzeń używających hasła domyślnego, czyli takiego, które ustawił producent i którego nikt później nie zmienił. Skoro takie urządzenia może znaleźć każdy, mogą je znaleźć także cyberprzestępcy.
5 filarów skutecznej strategii ochrony przed cyfrowym szantażem
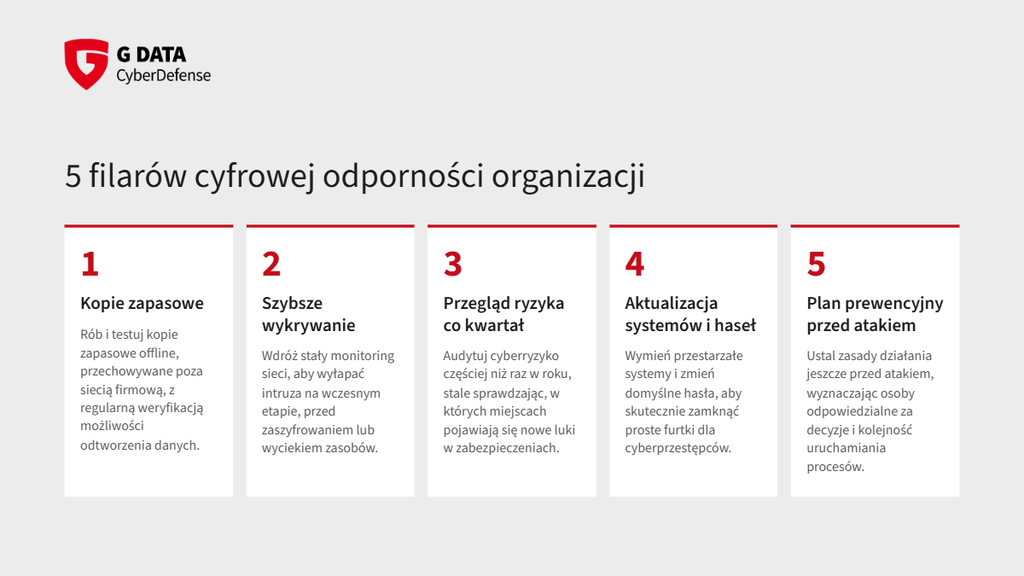
Prawdziwy plan B pozwala przywrócić działanie firmy bez płacenia przestępcom. Składa się na niego pięć kroków.
- Kopie zapasowe, z których da się odtworzyć dane – skoro po zapłacie okupu dane odzyskuje tylko 60,8% płacących, własna kopia jest pewniejszym rozwiązaniem niż negocjacje z przestępcami. Warto regularnie testować odtwarzanie danych i przechowywać kopie w miejscu odłączonym od firmowej sieci.
- Szybsze wykrywanie – wyciek danych pozostaje niezauważony średnio przez 181 dni. Stały monitoring systemów, jak na przykład G DATA XDR, pozwala wykryć intruza wcześniej, zanim zaszyfruje lub wykradnie więcej danych.
- Przegląd ryzyka co kwartał – coroczna ocena nie wychwyci wszystkich nowych zagrożeń. Krótsze, regularne przeglądy pozwalają znaleźć luki, zanim namierzą je przestępcy.
- Aktualizacja systemów i haseł – systemy bez wsparcia producenta, takie jak Windows 7, trzeba wymienić, a hasła domyślne zmienić na własne. Tak najprościej zamknąć furtki, które ogólnodostępne wyszukiwarki urządzeń pokazują każdemu.
- Plan reakcji przygotowany przed atakiem – trzeba ustalić, kto podejmuje decyzje, kogo powiadomić i w jakiej kolejności przywracać systemy. Podczas ataku nie będzie czasu na ustalanie ról.
Wdróż pięć filarów cyfrowej odporności z pomocą ekspertów G DATA
SKONTAKTUJ SIĘ Z EKSPERTEM G DATA
Źródła: