Klasyczne antywirusy są ślepe na ataki ukryte i anomalie behawioralne, które nie opierają się na znanych sygnaturach. W dobie zagrożeń bezplikowych i ataków ransomware poleganie wyłącznie na pierwszej linii frontu generuje wysokie ryzyko operacyjne.
W tym artykule wyjaśniamy różnice między EPP, EDR i XDR oraz przedstawiamy kryteria wyboru narzędzi dla sektorów MSP i Enterprise.
Czym różnią się technologie EPP, EDR i XDR?
Na rynku cyberbezpieczeństwa krąży złożona sieć pojęć i skrótów, która z pewnością nie ułatwia oceny sytuacji. Zrozumienie fundamentalnych różnic między EPP, EDR i XDR to pierwszy krok do budowy skutecznej strategii ochrony.
EPP (Endpoint Protection Platform)
Nowoczesne systemy ochrony punktów końcowych (EPP) czy antywirusy nowej generacji (Next-Gen AV) stanowią bazę bezpieczeństwa. Posiadają one już pewne proste funkcje wykrywania zagrożeń na podstawie zachowania systemów.
Głównym zadaniem EPP jest statyczna prewencja. Obejmuje niedopuszczenie do uruchomienia złośliwego kodu. Tradycyjne pakiety Endpoint Protection nie pozwalają jednak na interaktywny, zdalny dostęp do systemu w celu przeprowadzenia szczegółowego śledztwa i ręcznego usunięcia ukrytych anomalii.
EDR (Endpoint Detection and Response)
Rozwiązanie EDR to oprogramowanie, które stale monitoruje i analizuje aktywność w infrastrukturze IT firmy. Skupia się na dwóch kluczowych obszarach:
- Wykrywaniu cyberzagrożeń, które zdołały pokonać prewencyjne środki ochrony (Detect)
- Reagowaniu na nie za pomocą odpowiednich kroków zaradczych (Respond).
Dzięki instalacji specjalnego agenta na urządzeniach końcowych, system rejestruje w czasie rzeczywistym logi, takie jak uruchamianie procesów, tworzenie plików czy dostęp do rejestru systemu Windows. Gdy platforma EDR wykryje anomalię, reaguje automatycznie lub alarmuje zespół analityków.
Co istotne, w przypadku potwierdzenia ataku, system może zareagować w sposób w pełni automatyczny, na przykład izolując zainfekowany komputer od sieci. To zapewnia czas niezbędny na zbadanie incydentu.
XDR (Extended Detection and Response)
Technologia XDR to ewolucyjny krok naprzód w stosunku do EDR. Podczas gdy klasyczny EDR monitoruje i analizuje sytuację głównie w obrębie samych punktów końcowych w sposób odizolowany, XDR działa szerzej.
XDR łączy i koreluje dane z wielu różnych źródeł:
- punktów końcowych,
- sieci firmowej,
- chmury,
- systemów pocztowych
- zapór sieciowych (Firewalli).
Dzięki takiej korelacji analitycy mogą dostrzec pełen obraz zaawansowanego ataku, który próbuje przeniknąć do firmy różnymi kanałami, uzyskując jeden spójny kontekst taktyczny napastnika.
Case study: Korelacja zdarzeń w XDR ujawnia ukryte ścieżki ataku
Różnicę między statyczną prewencją a analityką XDR dobrze ilustruje przebieg ataku, w którym kluczowe znaczenie miały pierwsze, zignorowane sygnały o przejęciu poświadczeń w sieci.
Gdy wezwany na miejsce zespół ratunkowy IT zrekonstruował wydarzenia, okazało się, że kilka tygodni wcześniej napastnik przejął konto pracownika ze słabym hasłem i zainstalował tzw. Coin Minera (program do kopania kryptowalut). Tradycyjny antywirus wykrył tę koparkę i ją zablokował, a administrator IT uznał sprawę za rozwiązaną.
Na pozór logiczne działanie stało się kosztownym błędem. Niewykrytym zagrożeniem okazał się tryb działania cyberprzestępców, który opiera się na ścisłym podziale pracy. Pierwsza grupa włamuje się do sieci, instaluje proste aplikacje dla szybkiego zysku, po czym sprzedaje uzyskany dostęp na czarnym rynku specjalistom od ransomware.
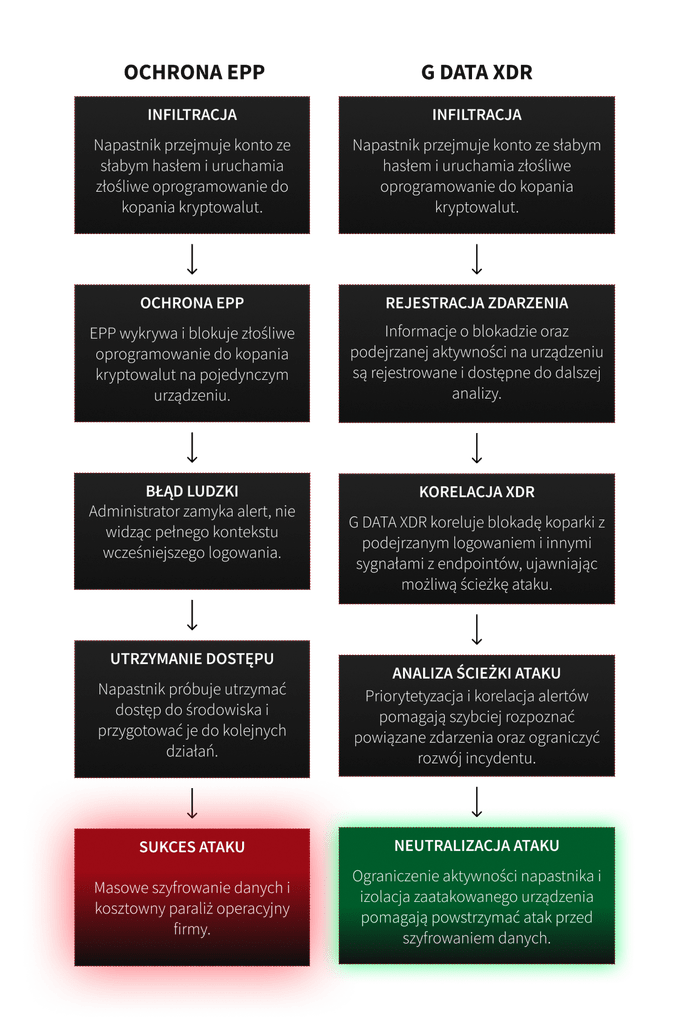
Gdyby organizacja korzystała z zaawansowanego monitoringu w ramach G DATA XDR, analitycy posiadający wiedzę kontekstową od razu zinterpretowaliby obecność koparki jako sygnał krytycznego zagrożenia. Natychmiast zbadaliby pełną ścieżkę ataku i zablokowaliby przejęte konto użytkownika, neutralizując zagrożenie przed etapem szyfrowania danych.
Wartość operacyjna rozwiązania G DATA XDR dla MSP i biznesu
Skuteczne rozwiązanie klasy XDR musi nie tylko dostarczać pełnej widoczności, ale przede wszystkim odciążać zespoły IT, których czas jest bezcenny. W codziennym życiu MSP klasyfikacja poszczególnych komunikatów bezpieczeństwa zabiera zdecydowanie zbyt dużo cennego czasu. komunikatów bezpieczeństwa zabiera zdecydowanie zbyt dużo cennego czasu.
Na co możesz liczyć, decydując się na technologię XDR od G DATA?
G DATA XDR klasyfikuje zdarzenia w tle, odfiltrowując błędne odczyty i wskazując anomalie o wysokim priorytecie. Eliminacja konieczności ręcznego przeszukiwania rejestrów pozwala zespołom IT sprawnie przechodzić do działań naprawczych.
- Architektura stworzona dla MSP
Intuicyjna konsola w przeglądarce umożliwia centralne zarządzanie dowolną liczbą klientów z jednego miejsca (architektura wielodostępna – multitenancy). Towarzyszy temu transparentny model rozliczeń Pay-per-Use, w którym płacisz tylko za rzeczywiste użycie. - Bezpieczeństwo danych (Security made in Germany)
Twoje dane trafiają wyłącznie do niemieckich centrów danych, co jest gwarancją stuprocentowej zgodności z RODO oraz bezpieczeństwa. Rozwiązanie ułatwia również spełnienie rygorystycznych wymogów dyrektywy NIS 2. - Potwierdzona jakość
Niezawodność technologii potwierdza certyfikat ISO 27001:2022, wyróżnienia w testach AV-Comparatives oraz uczestnictwo w prestiżowych ewaluacjach MITRE ATT&CK 2026. - Automatyzacja i wsparcie
Zatrzymuj złożone cyberataki w kilka sekund dzięki automatycznym reakcjom (kwarantanna/izolacja). W razie bardziej złożonych incydentów otrzymujesz lokalne wsparcie techniczne w języku polskim (od pn. do pt. 8:00-17:00).
Chcesz zablokować złożone ataki ransomware, zanim sparaliżują Twój biznes?
SKONTAKTUJ SIĘ Z EKSPERTEM G DATA
FAQ – najczęściej zadawane pytania
Tradycyjny antywirus (EPP) działa prewencyjnie. Jego zadaniem jest zablokowanie znanych zagrożeń na pierwszej linii frontu. EDR (Endpoint Detection and Response) wkracza tam, gdzie antywirus zawodzi, monitorując na bieżąco zachowania systemów w poszukiwaniu ukrytych anomalii. Jeśli EDR wykryje atak, automatycznie izoluje zagrożoną maszynę i daje analitykom czas na reakcję.
System EDR monitoruje sytuację wyłącznie w obrębie samych punktów końcowych (np. laptopów czy serwerów) w sposób odizolowany. XDR (Extended Detection and Response) idzie o krok dalej. Łączy i koreluje dane nie tylko z komputerów, ale także z sieci firmowej, chmury, systemów pocztowych oraz firewalli. Dzięki temu zespół IT widzi pełen kontekst ataku z wielu kanałów jednocześnie.
Cyberprzestępcy działają w oparciu o ścisły podział ról. Pierwsza grupa włamuje się, instaluje np. koparkę kryptowalut i sprzedaje uzyskany dostęp grupom ransomware. Zwykły antywirus zablokował tylko samą koparkę, traktując to jako błahostkę. System z zaawansowaną analizą (np. obsługiwany przez SOC) od razu zidentyfikowałby przejęte konto i powstrzymał całą ścieżkę ataku.
G DATA XDR eliminuje tzw. szum informacyjny. System samodzielnie odsiewa fałszywe alarmy, prezentując administratorom tylko czyste fakty. Dodatkowo, dzięki wielodostępnej architekturze (multitenancy) w przeglądarce, pozwala zarządzać wieloma klientami z jednego miejsca, zachowując pełną zgodność z RODO i NIS 2 (niemieckie centra danych).
Źródła: