Sprawa zondacrypto dotyczy podejrzeń związanych z możliwym wyłudzeniem środków oraz działaniami, które mogą naruszać obowiązujące przepisy prawa. W przestrzeni publicznej pojawiają się doniesienia o zaangażowaniu organów ścigania. Część użytkowników zgłasza trudności z dostępem do własnych środków zgromadzonych na platformie.
Aktualnie tysiące osób próbują na własną rękę ustalić, co się dzieje, jak odzyskać pieniądze, czy da się jeszcze wypłacić środki i do kogo się zwrócić po pomoc. Niepewność, strach i silne emocje to dokładnie te furtki, na które najczęściej polują cyberprzestępcy.
Jak może wyglądać kampania phishingowa wymierzona w użytkowników zondacrypto?
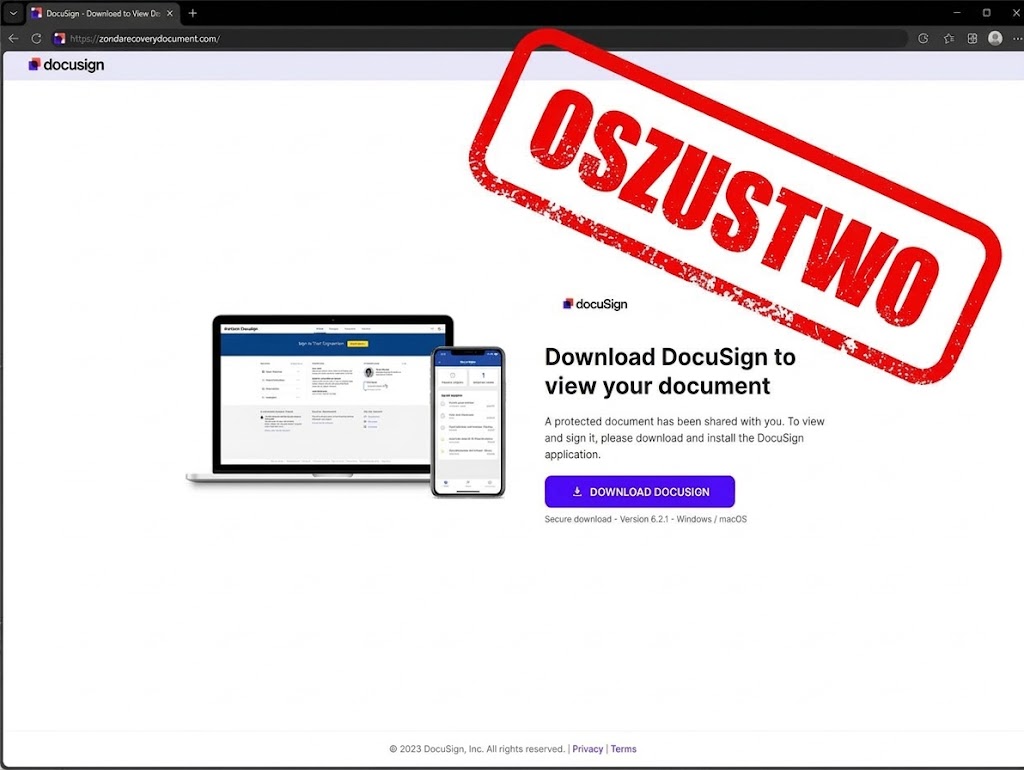
Najbardziej prawdopodobny scenariusz to wiadomości podszywające się pod samą platformę, urząd skarbowy, bank lub instytucję nadzorującą rynek finansowy. W takich przypadkach treść zwykle sugeruje, że trzeba „potwierdzić dane”, „zweryfikować konto” lub „odblokować dostęp do środków”, klikając w załączony do wiadomości link.
Po kliknięciu linku ofiara może przejść na wierną kopię strony logowania zondacrypto. W ten sposób użytkownik, próbując sprawdzić stan konta, w rzeczywistości poda swoje dane bezpośrednio przestępcom.
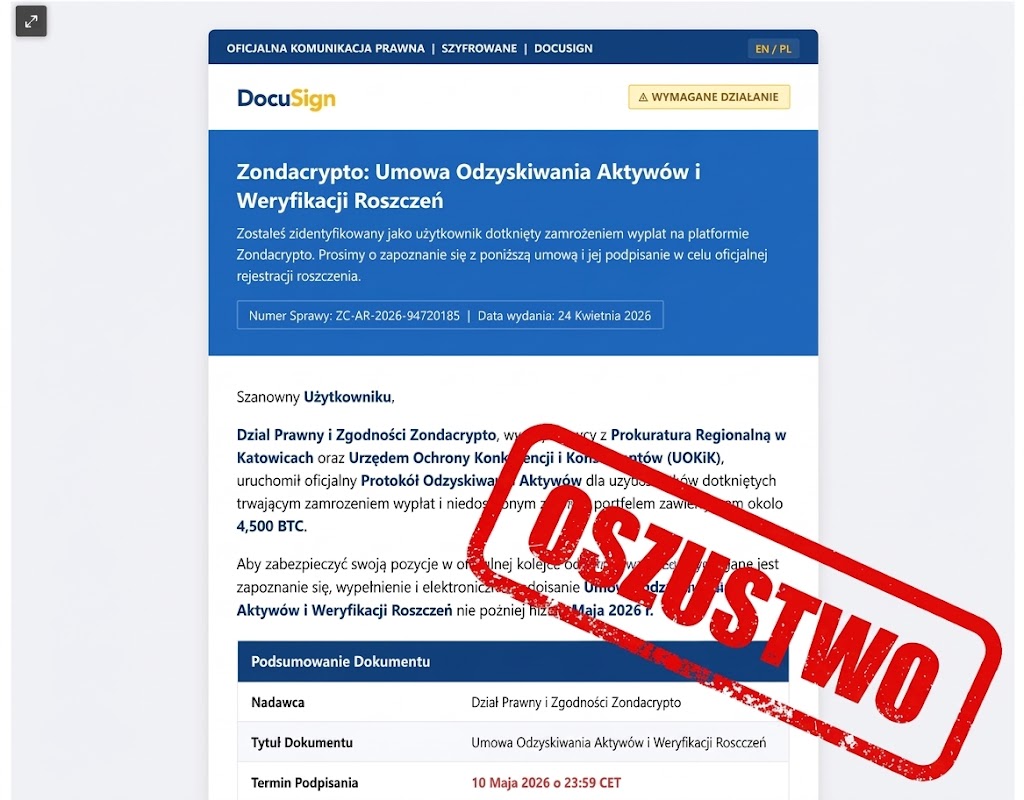
W bardziej zaawansowanych kampaniach mogą pojawić się nagrania lub wiadomości podszywające się pod przedstawicieli firmy. Oszuści mogą wykorzystać do tego narzędzia deepfake do budowania fałszywego poczucia wiarygodności.
– Oszuści masowo produkują filmy typu deepfake, w których wygenerowane wizerunki osób, ekspertów finansowych, są wykorzystywane do uwiarygodnienia kłamstwa. Wygenerowany cyfrowo głos i obraz, przekonują, że powstał sposób na odzyskanie kryptowalut z zablokowanych portfeli. Jedynym celem oszustów jest wyłudzenie kolejnych pieniędzy – przekazało Centralne Biuro Zwalczania Cyberprzestępczości w komunikacie.
Jak rozpoznać phishing związany ze sprawą zondacrypto?
Sygnały ostrzegawcze, na które warto zwrócić uwagę, to:
- presja czasu („masz 24 godziny, żeby zweryfikować konto”)
- prośba o dane logowania, kody SMS lub klucze prywatne portfela
- literówki w adresie strony lub domenie różniącej się jednym znakiem od oryginału
- kontakt z nieznanego numeru lub adresu e-mail niezwiązanego z oficjalną domeną
- obietnica „gwarantowanego” odzyskania środków w zamian za opłatę.
Co zrobić, jeśli dostałeś podejrzaną wiadomość?
Nie klikaj w linki, nie podawaj danych logowania ani kodów jednorazowych, a wiadomość zgłoś jako spam/phishing. Jeśli chcesz sprawdzić stan swojego konta, zrób to wyłącznie wpisując adres platformy ręcznie w przeglądarce, a nie poprzez link z wiadomości.
Jak się chronić – prewencja z G DATA
Świadomość zagrożenia to pierwszy krok, ale w sytuacji, gdy kampanie phishingowe stają się coraz bardziej wyrafinowane, warto wesprzeć się rozwiązaniem, które wyłapie zagrożenie zanim zdążysz kliknąć.
G DATA Total Security to ochrona przed phishingiem i złośliwymi stronami
W scenariuszu takim jak sprawa zondacrypto, gdzie fałszywe strony logowania i strony „kancelarii prawnych” mogą powstawać w krótkim czasie po nasileniu się afery, pomocny może być moduł ochrony przed phishingiem dostępny w G DATA Total Security. Analizuje on odwiedzane strony i blokuje dostęp do znanych oraz nowo wykrytych domen wyłudzających dane.
BankGuard zabezpiecza transakcje i bankowość online
Technologia BankGuard w produktach G DATA chroni sesje bankowości internetowej i transakcje online przed przechwyceniem przez złośliwe oprogramowanie. Ma to znaczenie również przy operacjach na portfelach kryptowalutowych oraz przelewach do i z giełd.
Cztery skuteczne praktyki, które warto wdrożyć już dziś:
- Włącz weryfikację dwuetapową (2FA) wszędzie, gdzie to możliwe.
- Korzystaj z menedżera haseł, żeby uniknąć używania tego samego hasła w wielu miejscach.
- Regularnie aktualizuj oprogramowanie antywirusowe i system operacyjny.
- W razie wątpliwości co do wiadomości – zweryfikuj ją bezpośrednio na oficjalnej stronie lub infolinii, a nie poprzez dane kontaktowe z podejrzanej wiadomości.
Sprawdź, jak G DATA Total Security chroni przed phishingiem i fałszywymi linkami.
SKONTAKTUJ SIĘ Z EKSPERTEM G DATA
FAQ – najczęściej zadawane pytania
Sytuacja wokół platformy jest obecnie przedmiotem doniesień dotyczących podejrzeń wyłudzenia i możliwych naruszeń prawa. Zalecana jest ostrożność i śledzenie oficjalnych, zweryfikowanych źródeł informacji.
Żadna platforma, bank ani urząd nie prosi o podanie hasła, kodu SMS czy klucza prywatnego portfela przez link w wiadomości. Jeśli wiadomość naciska na szybkie działanie i prosi o takie dane to niemal pewny phishing.
Wszelkie kroki związane z odzyskiwaniem środków warto podejmować wyłącznie za pośrednictwem oficjalnych kanałów (np. zgłoszenie do odpowiednich organów, kontakt z realną, zweryfikowaną kancelarią), nigdy poprzez linki lub kontakty otrzymane w niezamówionych wiadomościach.
Tak. Kampanie phishingowe najczęściej trafiają do nas przez SMS-y i e-maile, niezależnie od tego, czy korzystamy z komputera, czy smartfona. Ochrona antyphishingowa i dobre nawyki (nieklikanie w linki z nieznanych źródeł) mają znaczenie na każdym urządzeniu.
Silne, unikalne hasła (najlepiej z menedżera haseł), weryfikacja dwuetapowa oraz szyfrowane połączenie (np. VPN) w sieciach publicznych znacząco ograniczają ryzyko przejęcia konta, nawet jeśli dane logowania wyciekną gdzie indziej.
Tak. Moduł ochrony przed phishingiem w produktach G DATA (m.in. Total Security) blokuje dostęp do znanych i nowo wykrywanych złośliwych stron, w tym fałszywych stron logowania podszywających się pod platformy kryptowalutowe.